
Der beste Coin nützt wenig, wenn Fremde Zugriff auf das Börsenkonto bekommen. Ein starkes, einmaliges Passwort ist wichtig, aber nicht ausreichend. Zwei-Faktor-Authentifizierung verlangt beim Login einen zusätzlichen Nachweis. Das macht einen gestohlenen Passwortsatz weniger wertvoll. Die gewählte Methode entscheidet jedoch mit über den tatsächlichen Schutz.
Was der zweite Faktor leistet
Ein Dienst fragt nach dem Passwort und einem weiteren Nachweis, etwa einem Sicherheitsschlüssel oder einem Code aus einer App. Angreifer, die nur das Passwort kennen, können sich dann normalerweise nicht anmelden. Das gilt allerdings nur, wenn der zweite Faktor nicht ebenfalls abgefangen oder von dem Nutzer auf einer gefälschten Seite eingegeben wird.

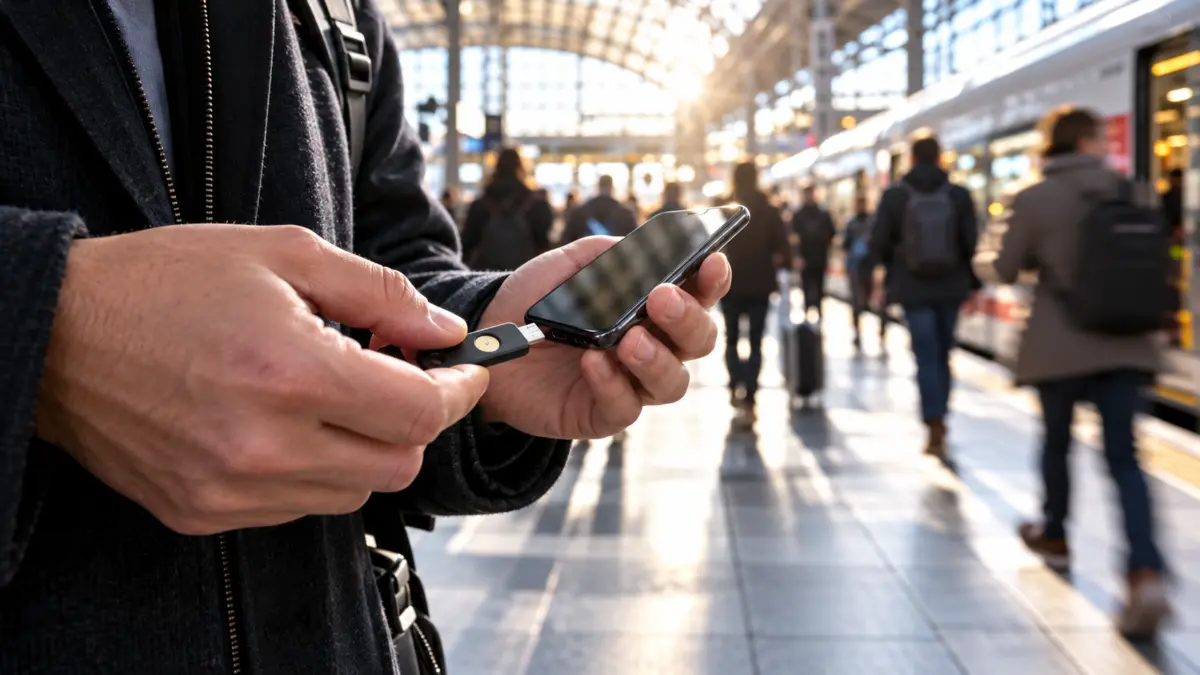
Physische Sicherheitsschlüssel mit passenden Standards gelten als besonders wirksamer Schutz gegen Phishing. Sie prüfen bei der Anmeldung auch die Website, für die sie eingesetzt werden. Authenticator-Apps mit zeitlich wechselnden Codes sind meist stärker als SMS-Codes, bleiben aber anfällig, wenn ein Nutzer den Code selbst an eine Phishing-Seite weitergibt.
Warum SMS nur die Ausweichlösung sein sollte
SMS-Codes hängen von der Telefonnummer ab. Bei einem SIM-Swap kann ein Täter die Nummer auf eine andere SIM-Karte übertragen lassen. Auch andere Schwächen der Mobilfunkinfrastruktur spielen eine Rolle. Deshalb empfehlen Sicherheitsbehörden möglichst phishingresistente Verfahren und ordnen SMS als schwächere Option ein. Wenn ein Dienst nichts anderes anbietet, ist SMS dennoch meist besser als gar kein zweiter Faktor.
Der zweite Faktor sollte sowohl für die Kryptobörse als auch für das zugehörige E-Mail-Konto eingerichtet werden. Wer die E-Mail-Adresse kontrolliert, kann oft Passwort-Resets anstoßen. Besonders kritische Aktionen wie Auszahlungen können zusätzliche Freigaben verlangen. Anleger sollten die Sicherheitseinstellungen des konkreten Anbieters vollständig durchgehen.
Wiederherstellung ohne Selbstsperre
Ein verlorenes Telefon oder ein defekter Sicherheitsschlüssel darf nicht zum dauerhaften Kontoverlust führen. Backup-Codes gehören offline an einen sicheren Ort. Bei einem Sicherheitsschlüssel kann ein zweiter, getrennt verwahrter Schlüssel sinnvoll sein. Die Wiederherstellungsoptionen sollten nach Einrichtung geprüft werden, bevor hohe Beträge auf dem Konto liegen.
Kein Anbieter braucht für den Login die Seed Phrase einer privaten Wallet. Wird sie in einer E-Mail, einem Chat oder auf einer Website verlangt, handelt es sich um ein Warnsignal. Auch eine echte Zwei-Faktor-Anfrage sollte nicht reflexartig bestätigt werden, wenn man selbst gerade keinen Login gestartet hat. Wiederholte Push-Anfragen können Teil eines Angriffs sein.
Für Kleinanleger lautet die praktische Reihenfolge, erst Passwortmanager und einzigartiges Passwort, dann ein möglichst phishingresistenter zweiter Faktor, schließlich sichere Backup-Codes. Diese Schritte verhindern nicht jedes Plattformrisiko. Sie senken aber die Gefahr, dass ein gestohlenes Passwort zum direkten Verlust der Anlage wird.
Quellen
Disclaimer
Keine Anlageberatung: Dieser Beitrag dient ausschließlich der Information und ersetzt keine individuelle Finanzberatung. Kryptowährungen können erhebliche Verluste verursachen.

Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.